Nadella alerta para firmware sem correção: como proteger o legado
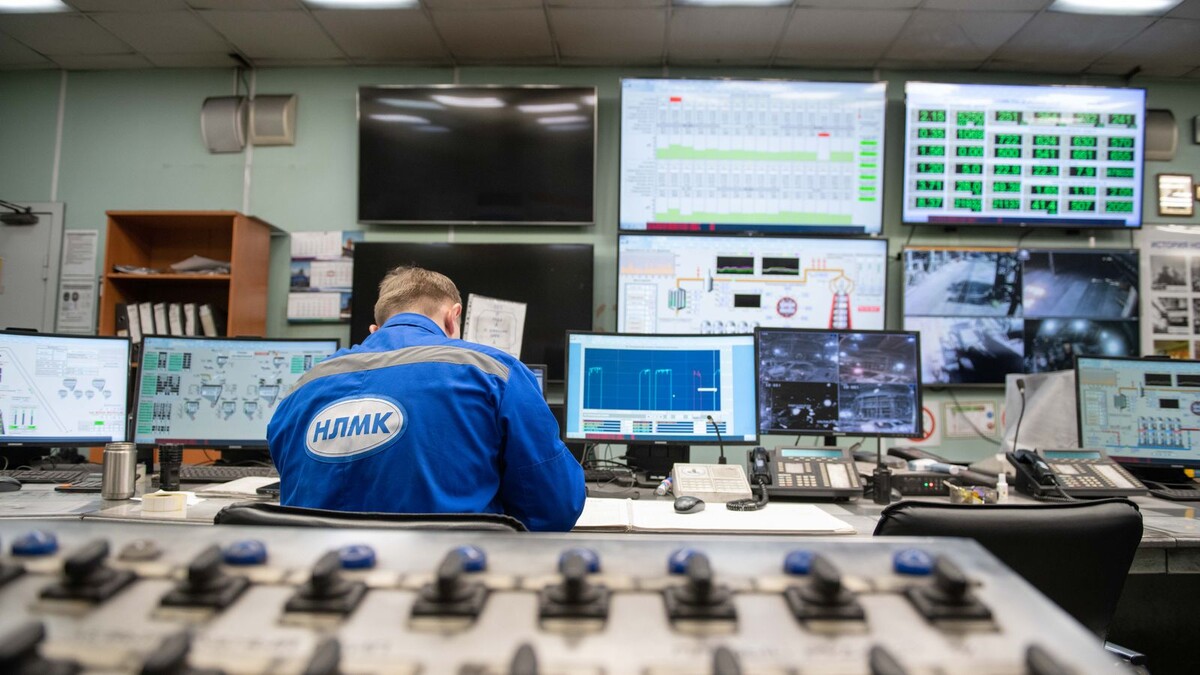
O chiller que resfria a sala de servidores de uma empresa pode rodar o mesmo firmware desde o dia da instalação, sem nenhum caminho para receber correção de segurança. Foi esse tipo de equipamento que o CEO da Microsoft, Satya Nadella, citou em 18 de novembro de 2026, no evento DealBook do jornal The New York Times, ao afirmar que parte da infraestrutura crítica dos Estados Unidos roda sistemas com falhas que atualizações convencionais não resolvem.
$ ls ./neste-artigo
- Quais equipamentos Nadella colocou na lista de firmware sem correção?
- Por que a inteligência artificial encurta o prazo de quem cuida do legado?
- Uma empresa comum no Brasil tem dispositivo legado desse tipo?
- Dá para proteger um dispositivo legado sem atualização de firmware?
- Que referência técnica seguir no projeto?
O recado vale para qualquer rede corporativa brasileira com ar-condicionado central, câmeras antigas ou controladores industriais conectados. Abaixo, as perguntas que times de TI e de automação estão fazendo depois da fala, com as respostas práticas.
Quais equipamentos Nadella colocou na lista de firmware sem correção?
Nadella citou chillers usados para resfriar data centers, sistemas de aquecimento, ventilação e ar-condicionado de prédios e equipamentos de transporte, segundo o Tecnoblog. Ele não apontou ataques bem-sucedidos contra esses aparelhos, mas defendeu modernização e mais monitoramento.
O ponto central é que muitos desses dispositivos foram projetados para funcionar isolados por décadas. Quando ganharam placa de rede para telemetria e manutenção remota, passaram a fazer parte da superfície de ataque sem ter um processo de atualização à altura.
Por que a inteligência artificial encurta o prazo de quem cuida do legado?
Ferramentas de IA encontram falhas mais rápido, e isso reduz o tempo entre a descoberta de uma vulnerabilidade e a exploração. Nadella disse que as correções precisam chegar quase de imediato quando uma falha já está em uso por atacantes, e reconheceu que essa pressa aumenta o risco de pane, como a que afetou o Outlook dias antes.
O caso do Java4Shell mostra a escala: o pesquisador levou cerca de uma hora para achar a falha no OpenJDK com apoio de IA, como contamos no guia sobre como checar e corrigir o Java4Shell. Num servidor, existe patch. Num controlador de ar-condicionado de 2012, muitas vezes não existe.
Uma empresa comum no Brasil tem dispositivo legado desse tipo?
Quase sempre tem, e raramente ele aparece na planilha de ativos da TI. Os exemplos abaixo são ilustrativos dos casos mais frequentes em escritórios, condomínios comerciais e fábricas:
- gravadores e câmeras de CFTV antigos com acesso pelo navegador;
- nobreaks e PDUs com placa de gerenciamento SNMP;
- controladores de ar-condicionado, chillers e automação predial;
- catracas, controle de acesso e relógios de ponto em rede;
- CLPs e IHMs na linha de produção, muitas vezes ligados ao mesmo switch do escritório.
Dá para proteger um dispositivo legado sem atualização de firmware?
Dá, com controles compensatórios: se o equipamento não pode ser corrigido, a rede em volta dele precisa impedir que alguém chegue até a falha. A ordem abaixo segue a lógica do guia de inventário de ativos de tecnologia operacional publicado em agosto de 2025 pela CISA, a agência de cibersegurança dos Estados Unidos, com parceiros de outros oito órgãos (Foundations for OT Cybersecurity: Asset Inventory Guidance).
| Controle | O que resolve | Esforço típico |
|---|---|---|
| Inventário com taxonomia (função e criticidade) | Saber o que existe, onde está e quem responde | Médio, recorrente |
| Segmentação em VLAN ou zona própria | Impede que um PC infectado alcance o equipamento | Médio |
| Bloqueio de saída para a internet | Corta comunicação com servidores de comando | Baixo |
| Acesso remoto só por jump host com MFA | Fecha a porta que o fornecedor deixou aberta | Médio |
| Monitoramento passivo de tráfego | Detecta comportamento fora do padrão sem tocar no aparelho | Médio a alto |
| Plano de substituição com data | Transforma risco aceito em risco com prazo | Alto, mas previsível |
Monitoramento passivo importa porque varredura ativa pode derrubar equipamento antigo. Em ambiente industrial, o teste de vulnerabilidade costuma ser feito numa cópia ou em janela de manutenção combinada com a operação.
Quando trocar o equipamento em vez de isolar?
A troca entra na conta quando o aparelho precisa obrigatoriamente de acesso à internet para funcionar, quando o fabricante encerrou o suporte e não há peça de reposição, ou quando ele controla algo cuja falha causa dano físico ou parada longa. Nesses três casos, isolar só compra tempo.
Que referência técnica seguir no projeto?
A base mais usada é a NIST SP 800-82, guia do instituto de padrões dos Estados Unidos para segurança de tecnologia operacional. A revisão 3 é a vigente, e o rascunho da revisão 4 está em consulta pública até 30 de novembro de 2026, segundo a página oficial. Equipes que já seguem a família IEC 62443 podem usar o NIST como complemento prático.
O erro mais comum, e o que mais aparece em incidentes, não é técnico: é a conexão de suporte remoto liberada para o fornecedor anos atrás e nunca revogada. Antes de comprar qualquer ferramenta, liste quem tem acesso externo a cada equipamento legado e desligue o que ninguém sabe explicar. A mesma lógica vale para appliances de borda, como mostrou a falha no SonicWall que burlava o MFA.